网络与信息安全管理员职业技能等级认定申报流程及网络与信息安全软件开发要点
一、网络与信息安全管理员职业技能等级认定申报流程
网络与信息安全管理员职业技能等级认定依据国家职业技能标准,分为五个等级:五级/初级工、四级/中级工、三级/高级工、二级/技师、一级/高级技师。申报流程如下:
1. 确认申报条件
申报人需满足相应等级的申报条件,通常包括学历、工作年限、持有 lower 等级证书情况等。例如:
- 五级/初级工:累计从事本职业或相关职业工作1年(含)以上,或本职业或相关职业学徒期满。
- 四级/中级工:取得五级/初级工证书后,累计从事本职业或相关职业工作4年(含)以上;或累计从事本职业或相关职业工作6年(含)以上;或取得技工学校本专业或相关专业毕业证书(含尚未取得毕业证书的在校应届毕业生)等。
- 三级/高级工:取得四级/中级工证书后,累计从事本职业或相关职业工作5年(含)以上;或具有大专及以上本专业或相关专业毕业证书,并取得四级/中级工证书后,累计从事本职业或相关职业工作2年(含)以上等。
- 二级/技师和一级/高级技师条件更高,需更长时间的工作经验或取得 lower 等级证书后满足相应年限。
2. 选择评价机构
申报人需选择经人力资源社会保障部门备案的职业技能等级认定评价机构(如行业协会、企业、职业院校等)。可通过人社部门官方网站查询备案机构名单。
3. 提交申报材料
向评价机构提交以下 material(具体以机构要求为准):
- 职业技能等级认定申报表;
- 身份证明复印件;
- 学历证书复印件;
- 现有职业资格证书或职业技能等级证书复印件;
- 工作年限证明(需单位盖章);
- 近期免冠照片等。
4. 资格审核
评价机构对申报材料进行审核,确认申报人是否符合相应等级的申报条件。审核通过后,通知申报人缴费及参加考核。
5. 缴纳费用
按照评价机构公布的收费标准缴纳认定费用。
6. 参加考核
考核一般包括理论知识考试、技能考核以及综合评审(针对二级/技师和一级/高级技师)。理论知识考试通常采用闭卷笔试或机考方式,技能考核采用现场操作、模拟操作等方式。两科均实行百分制,成绩皆达60分(含)以上者为合格。
7. 成绩公示与证书发放
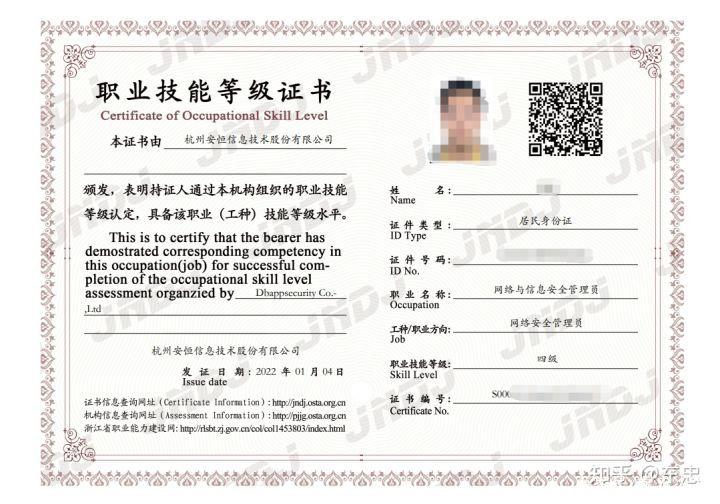
考核结束后,评价机构对合格人员名单进行公示(一般不少于5个工作日)。公示无异议后,由评价机构颁发职业技能等级证书,证书信息可在技能人才评价证书全国联网查询系统查询。
8. 证书效用
取得职业技能等级证书的人员,可享受相应的人才政策,如技能提升补贴、积分落户、职称评定等(具体以当地政策为准)。
二、网络与信息安全软件开发要点
网络与信息安全软件开发是保障信息系统安全的重要环节,涉及安全需求分析、安全设计、安全编码、安全测试等多个方面。以下是关键要点:
1. 安全需求分析
在软件开发初期,需明确系统的安全需求,包括保密性、完整性、可用性、可控性、不可否认性等。通过威胁建模(如STRIDE模型)识别潜在威胁,确定安全目标。
2. 安全设计
遵循安全设计原则,如最小权限、职责分离、纵深防御、默认安全等。采用安全架构模式,如零信任架构、微服务安全网关等。对敏感数据进行加密存储和传输设计。
3. 安全编码
遵循安全编码规范,避免常见漏洞(如SQL注入、跨站脚本、缓冲区溢出等)。使用安全的API和库,对输入进行验证和过滤,输出进行编码。定期进行代码审计。
4. 安全测试
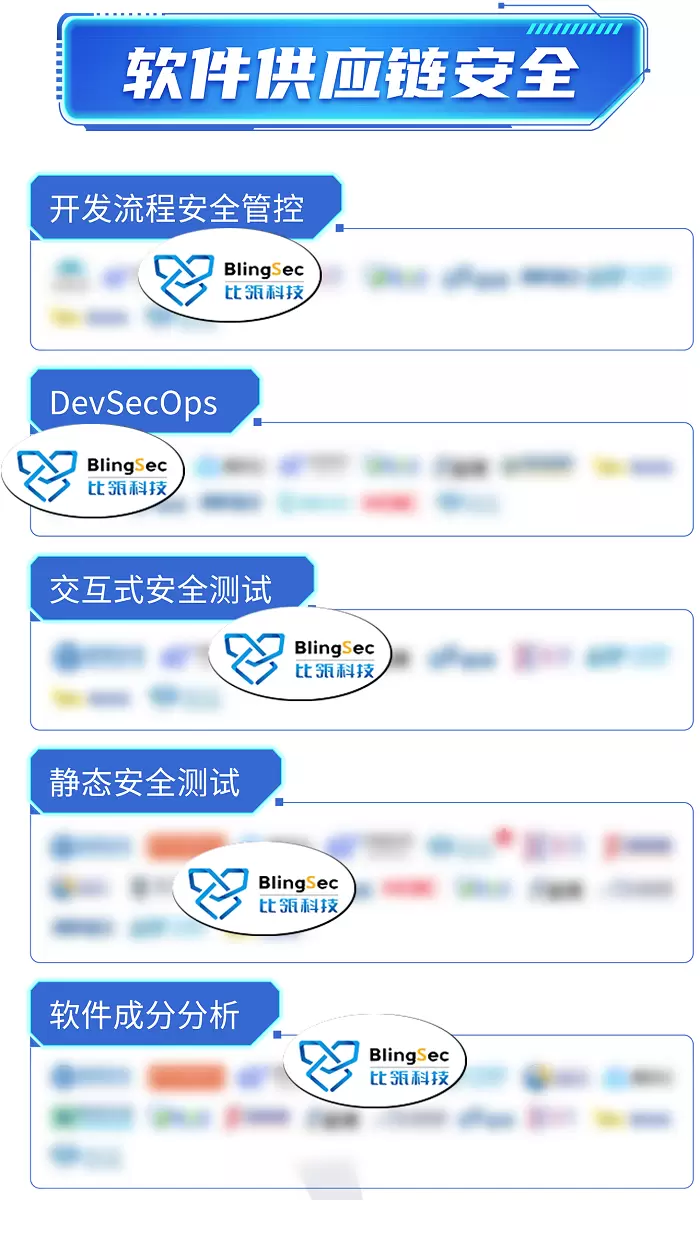
在开发过程中进行安全测试,包括静态应用安全测试(SAST)、动态应用安全测试(DAST)、交互式应用安全测试(IAST)以及软件组成分析(SCA)。开展渗透测试,模拟攻击者行为发现漏洞。
5. 安全部署与运维
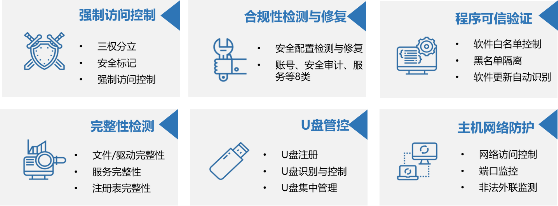
确保部署环境安全,如配置防火墙、入侵检测系统等。实施日志监控和审计,及时响应安全事件。定期进行漏洞扫描和补丁管理。
6. 合规性要求
遵守相关法律法规和标准,如《网络安全法》、《数据安全法》、《个人信息保护法》以及等级保护2.0标准。确保软件符合行业安全规范。
7. 持续安全改进
建立安全开发生命周期(SDL),将安全活动融入整个开发过程。定期进行安全培训和意识提升,收集安全反馈,持续优化安全措施。
网络与信息安全管理员职业技能等级认定申报需按流程逐步完成,而网络与信息安全软件开发则需贯穿安全思维,确保软件在全生命周期内的安全性。
最新产品