自主可控 网络与信息安全软件开发的必由之路
在数字化浪潮席卷全球的今天,网络与信息安全已成为国家安全的重要组成部分。而实现安全软件的自主可控,不仅是技术层面的追求,更是保障国家主权、经济命脉和社会稳定的战略基石。
一、自主可控的内涵与必要性
自主可控,意味着在关键核心技术、源代码、知识产权、供应链等环节拥有完全的控制权,不依赖外部力量,能够独立进行开发、维护和升级。当前,全球信息技术产业链深度交织,但核心技术“卡脖子”的风险始终存在。近期发生的全球性软件供应链安全事件(如Log4j漏洞、勒索软件攻击等)警示我们,依赖非自主的软件产品可能带来不可预知的后门、漏洞甚至断供风险。
对于网络与信息安全软件而言,自主可控具有特殊紧迫性:安全软件本身拥有系统最高权限,一旦其自身存在安全隐患或被植入恶意代码,将导致整个安全防线形同虚设。因此,只有立足自主研发,才能从根源上确保安全产品的可信性,避免“用别人的锁锁自家门”的尴尬与危险。
二、网络与信息安全软件开发的自主可控路径
- 夯实基础软件与工具链
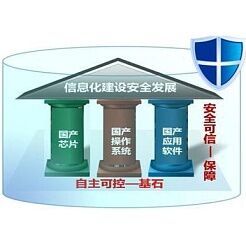
自主开发安全软件,首先需要构建自主的基础软件栈:包括国产操作系统(如麒麟、统信UOS)、国产数据库、国产中间件以及自主的编译器、开发框架和测试工具。长期以来,安全软件往往基于Windows/Linux等国外操作系统开发,其底层API、系统调用均受制于人。推动安全软件与国产基础软硬件的深度适配,打造从芯片、整机到操作系统、安全应用的完整生态,是实现自主可控的前提。
- 核心算法与安全机制的自主创新
安全软件的核心在于密码算法、检测引擎、威胁情报分析模型等。在密码算法方面,我国已发布SM系列商用密码标准,应大力推进国密算法在安全产品中的广泛应用。在威胁检测、入侵防御、零信任架构等领域,需突破传统基于特征的检测方法,研发基于人工智能、行为分析的自主检测引擎。建立自主可控的威胁情报共享体系,摆脱对国外威胁情报源的依赖。
- 供应链安全与开源治理
安全软件开发大量使用开源组件,但开源不等于可控。应当建立开源组件安全审查与治理机制,构建自主可控的开源软件物料清单(SBOM),对引入的开源库进行安全检测和漏洞追踪,避免上游开源项目“投毒”或断供。更重要的是,鼓励国内企业、高校和科研机构积极参与国际开源社区,贡献自主代码,同时牵头或参与国内开源基金会(如openEuler、OpenHarmony)建设,培育安全软件所需的核心开源项目。
- 软件工程能力与安全开发流程
自主可控要求安全软件不仅功能完备,更要具备高可靠性与安全性。应在开发过程中嵌入安全开发生命周期(SDL),实施严格的代码审计、渗透测试、模糊测试等。建立自主的软件配置管理、持续集成与持续交付(CI/CD)流水线,确保持续集成工具本身的安全可控。推进安全软件的态势感知与自动化响应能力,实现网络安全防护的智能化、主动化。
三、生态建设与人才培养
自主可控的安全软件产业需要完整生态支撑。政府应通过政策引导、标准制定、试点示范等方式推动自主安全软件在关键信息基础设施领域的应用。同时鼓励产、学、研、用协同攻关,建设安全 software 攻防演练平台与联合实验室,形成技术迭代与反馈闭环。
人才是第一资源。应加强网络安全学科建设,培养既懂安全攻防又懂软件开发的复合型人才;建立自主可控安全软件的开发者社区,汇聚众智,不断打磨产品;加大在职人员培训力度,提升国产软件的使用与运维能力。
四、
没有自主可控,就没有真正的网络安全。网络与信息安全软件的开发是一项系统工程,需从基础软硬件、核心算法、供应链、开发流程到生态建设整体推进。在百年未有之大变局下,我们必须坚持自主创新,攻克关键核心技术,筑牢网络安全的原生防线。通过持续投入与协同努力,构建起安全、可信、可控的网络与信息安全软件体系,为数字中国建设保驾护航。
最新产品