让物联网信息安全走出先污染后治理的老路 网络与信息安全软件开发
物联网(IoT)的爆发式增长正在重塑社会生产与生活形态,但伴随而来的安全危机也日益严峻。长期以来,许多物联网项目沿袭了“先发展、后治理”的工业化老路:设备带着默认弱口令出厂、固件漏洞百出、通信明文传输、升级机制缺失,直至大规模僵尸网络攻击(如Mirai)爆发后才开始补救。这种被动模式代价高昂,且难以根治。要让物联网信息安全走出“先污染后治理”的怪圈,关键在于将安全能力左移,以网络与信息安全软件的开发为核心抓手,构建内生安全体系。
一、先污染后治理的陷阱:物联网为何重蹈覆辙
物联网产业链碎片化、成本敏感、标准滞后,导致安全往往被视作“成本项”而非“质量项”。设备制造商为抢占市场窗口,压缩安全测试周期;集成商拼凑开源组件却不追踪漏洞;运营方缺乏全生命周期安全管理意识。结果便是:海量设备“带病上岗”,漏洞积累成灾,事后修补成本远超事前预防。更棘手的是,大量低功耗设备无法运行重型安全代理,传统“外挂式”防护难以落地。因此,必须从软件开发源头植入安全基因,而非事后打补丁。
二、安全左移:在网络与信息安全软件开发中融入免疫机制
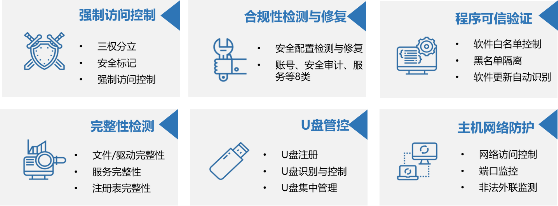
网络与信息安全软件不再只是边界防火墙或入侵检测系统,而应成为渗透到设备、网关、云平台的“免疫系统”。开发层面需践行三项原则:
- 安全设计先行。在需求阶段引入威胁建模(如STRIDE),识别设备身份伪造、固件篡改、数据窃听等风险,并将安全需求转化为可测试的软件功能。例如,为每台设备设计唯一可信身份(基于硬件安全模块或PUF),将认证机制内嵌至通信协议栈软件中。
- 安全编码与组件治理。强制性推行安全编码规范,对开源组件进行软件物料清单(SBOM)管理,实时追踪CVE漏洞。开发轻量级安全代理软件,支持安全启动、固件签名验证、最小权限运行,从源头遏制恶意代码注入。
- 持续安全测试与自动化验证。将模糊测试、静态分析、渗透测试集成到CI/CD流水线,通过模拟攻击发现协议实现缺陷。开发OTA安全升级软件,确保补丁分发的机密性与完整性,防止升级通道成为新的攻击面。
三、构建纵深防御的安全软件体系
单一软件无法解决所有问题,需形成层次化防御:设备端的安全固件与运行时防护软件(如异常行为检测)、边缘网关的安全接入与流量过滤软件、云平台的安全态势感知与统一管理软件。三者通过标准化接口协同,实现设备认证、数据加密、行为基线建模与自动化响应。尤其要强调的是,安全软件开发需遵循“适度安全”原则,在资源受限设备上采用轻量级密码算法与高效互斥机制,避免因安全开销拖垮业务性能。
四、以DevSecOps支撑全生命周期治理
走出先污染后治理老路,还需改变组织流程。通过DevSecOps将安全软件工具链嵌入物联网应用的规划、开发、部署、运营各阶段:开发阶段由安全团队提供可复用的安全组件库;测试阶段进行软件 composition 分析与协议健壮性测试;运营阶段利用安全信息和事件管理(SIEM)软件持续监控设备行为,发现问题后通过自动化运维软件快速隔离或修复。同时建立漏洞披露与协同响应机制,让安全软件成为连接制造商、运营方与安全研究者的桥梁。
五、政策与生态:让安全软件成为准入门槛
技术手段之外,需推动法规与标准将安全软件开发能力纳入物联网产品准入条件。例如,要求设备具备安全启动与签名固件、强制SBOM交付、规定漏洞修复期限。政府采购与关键基础设施项目应优先选择通过安全软件成熟度评估的产品。行业协会可牵头制定物联网安全软件开发指南,推广威胁建模模板与安全测试套件,降低中小企业的合规成本。
物联网信息安全的根本出路,在于摒弃“先污染后治理”的短视思维,将网络与信息安全软件开发置于项目生命周期的起点。通过安全设计、安全编码、持续测试、纵深防御与DevSecOps流程,把安全能力像免疫系统一样长入物联网的每一行代码、每一台设备、每一个系统。唯有如此,才能在万物互联的时代,既享受技术红利,又守住安全底线。
最新产品