安全监管网络人员信息管理系统的网络与信息安全软件开发实践
一、系统定位与建设背景
安全监管网络人员信息管理系统是面向安全生产监管领域的信息化平台,核心目标是对监管人员、企业安全负责人、特种作业人员等相关主体的身份信息、资质状态、履职记录进行统一管理与动态追踪。系统承载大量个人敏感信息(身份证号、联系方式、资格证书、生物特征等),其网络与信息安全软件的设计质量直接决定了数据资产的保密性、完整性与可用性。
在《网络安全法》《数据安全法》《个人信息保护法》以及等级保护2.0制度的约束下,此类系统必须按不低于三级等保要求进行安全设计与开发,将安全能力内嵌于软件生命周期的每个环节,而非事后附加。
二、安全需求分析
数据敏感性分级。 人员信息涉及身份标识、从业资质、健康档案等多类数据,需建立数据分类分级模型:身份证号、生物特征列为最高敏感级,实行加密存储与最小化暴露;职务、所属单位等列为一般级,可在授权范围内流转。
访问控制需求。 系统用户跨越监管部门、下级机构、企业端等多个角色层级,必须实现基于角色(RBAC)与基于属性(ABAC)相结合的分级授权机制,确保"最小权限"和"职责分离"。
审计与追溯需求。 所有对人员信息的查询、导出、修改操作均需留痕,满足监管审计和事后追责要求。
传输与接口安全需求。 系统需与上级监管平台、企业申报系统进行数据交换,接口暴露面广,必须防止数据泄露与越权调用。
三、安全软件架构设计
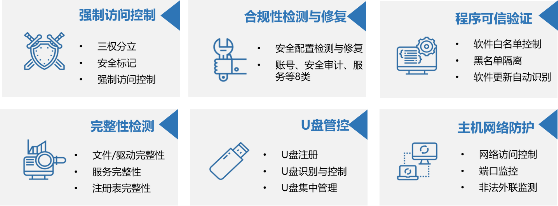
系统采用分层安全架构,在常规的应用层—服务层—数据层之上叠加统一安全支撑层:
- 统一身份认证层:基于OAuth 2.0/OpenID Connect协议实现单点登录,支持多因素认证(MFA),对高敏感操作强制二次验证。
- 访问控制引擎:集中式策略决策点(PDP)配合各业务模块的策略执行点(PEP),实现细粒度权限判定,避免权限逻辑散落在各模块中。
- 数据安全组件:包括字段级加密服务(SM4/AES-256)、脱敏引擎(动态掩码与静态脱敏)、密钥管理服务(KMS)三层协同。
- 安全审计总线:统一采集各模块的操作日志,写入防篡改的审计存储,支持实时告警与定期合规报表。
- 接口安全网关:对所有对外API实施鉴权、限流、参数校验和响应过滤。
四、关键安全功能的软件开发要点
1. 身份认证与账号治理
认证模块须防范暴力破解与撞库攻击:登录失败计数与账号锁定策略、图形验证码与行为验证、会话超时与并发会话数控制。账号生命周期管理覆盖创建、变更、冻结、注销全流程,并与人事变动信息联动,避免"僵尸账号"长期存活。
2. 细粒度授权开发
权限模型建议采用RBAC为基线、ABAC为补充的方式实现。例如,"某区县监管员可查看本辖区持证人员信息"这一规则,仅靠RBAC的"监管员角色"无法表达数据范围限制,需引入部门归属、数据密级等属性做策略判断。开发中应将策略与代码解耦,通过策略引擎动态加载规则,便于制度调整后快速适配。
3. 数据加密与脱敏开发
存储层对身份证号、手机号、证书编号等敏感字段实施加密落库,应用层通过统一的密码服务接口加解密,禁止在业务代码中硬编码密钥或直接操作加密算法。列表展示、统计分析等场景使用动态脱敏规则,仅日志与导出场景也需同步执行脱敏检查。
4. 安全审计功能开发
审计日志应记录操作人、时间戳、操作类型、数据对象、操作结果五个基本要素。审计存储需具备防篡改能力(如哈希链或WORM存储),并实现与业务数据库的物理分离。审计查询权限独立授予,形成"操作者不可修改审计、审计者不参与业务操作"的制衡格局。
5. 接口安全开发
对外通信全面启用TLS 1.3,接口鉴权采用短期令牌而非长期密钥,敏感数据交换附加数字签名验证完整性。参数校验须在服务端执行(不依赖前端校验),防止SQL注入、批量越权遍历等攻击手法。对涉及批量查询、导出功能的接口设置独立的调用阈值和人工审批链路。
五、安全开发流程与管理保障
安全能力不能只靠架构堆砌,需融入软件开发生命周期(SDL):需求阶段进行威胁建模,识别资产与攻击面;设计与编码阶段遵循安全编码规范并配套静态代码分析(SAST);测试阶段开展渗透测试与交互式安全测试(IAST);上线后持续进行漏洞扫描与应急响应演练。建立依赖组件管理机制,规避开源框架引入的高危漏洞。
六、结束语
安全监管网络人员信息管理系统的安全本质在于:以人员敏感数据的全生命周期保护为主线,将认证、授权、加密、审计、接口防护等能力以软件构件形式嵌入系统肌理,辅以规范化安全开发流程,形成可验证、可回溯、可持续演进的安全防护体系。唯有把安全要求转译为可执行的代码逻辑与可度量的工程实践,系统才能在真实监管场景下站得住、护得牢。
最新产品