企业网络安全管理软件选型指南 构建安全可控的网络防护体系
在数字化转型加速的今天,企业网络边界日益模糊,安全威胁复杂多变。面对“使用哪款软件来管理公司的网络才安全”这一核心问题,答案并非简单的产品名录,而应回归到对网络与信息安全软件开发本质的理解——安全性源于软件架构的健壮性、功能的针对性以及与管理流程的深度融合。
一、安全网络管理的软件需求层次
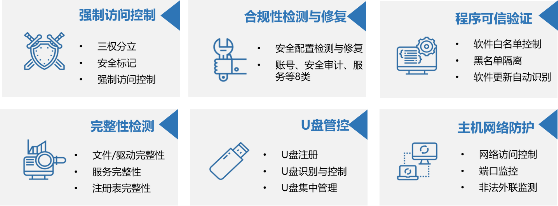
企业网络管理软件的安全性首先体现在架构设计上。理想的软件应具备分布式部署能力,支持管理平面与业务平面隔离,避免单点故障引发全网瘫痪。细粒度的权限控制体系不可或缺,需实现基于角色的访问控制(RBAC),确保网络管理员、安全审计员、系统运维员之间的职责分离与相互制约。软件需内置加密通信机制(如TLS 1.3)、完整性校验与防重放攻击设计,从底层保障管理指令的可信传输。
从功能维度看,安全的网络管理软件应覆盖资产发现与拓扑可视化、配置备份与变更审计、流量分析与异常检测、策略集中下发与合规检查等核心能力。特别是变更审计功能,须记录每一次配置修改的操作人、时间、内容及前后差异,形成不可篡改的审计日志,这对事后追溯与等保合规至关重要。
二、网络与信息安全软件开发的关键安全要素
当企业选择定制开发或二次开发网络管理软件时,需重点关注以下安全工程实践:
- 安全开发生命周期(SDL):开发过程应嵌入威胁建模(如STRIDE方法)、静态代码分析(SAST)、动态应用安全测试(DAST)等环节,从源头减少漏洞。
- 供应链安全:第三方组件(如OpenSSL、Log4j)需建立软件物料清单(SBOM),持续监控已知漏洞(CVE),并及时更新。
- 最小权限与沙箱隔离:管理代理(Agent)应以最小权限运行,必要时采用容器化或沙箱技术隔离关键进程。
- 高可用与灾备设计:管理平台自身需支持集群部署与异地容灾,防止因管理软件故障导致网络失控。
- 开放接口安全:若提供API供第三方系统集成,须实施OAuth 2.0认证、速率限制与输入验证,防范注入与越权访问。
三、适合企业的安全工作模式建议
对于多数企业,完全自研网络管理软件成本高昂且风险集中。更务实的路径是:选择具备安全资质(如ISO 27001、公安部销售许可)的成熟商用软件作为基础平台,同时针对特定场景(如工控网络隔离、零信任接入)进行定制化安全开发。在选型评估中,应要求厂商提供渗透测试报告、代码审计证明及漏洞响应SLA,并优先考虑支持国产密码算法(SM2/SM3/SM4)的产品以满足合规要求。
四、
网络管理软件的安全性不取决于品牌知名度,而取决于其是否遵循安全开发生命周期、是否具备细粒度管控能力、是否融入企业整体安全运营体系。企业应将软件选型视为风险管理决策:先明确自身网络规模、合规要求与运维成熟度,再通过PoC测试验证软件在实际环境中的抗攻击能力与稳定性。唯有如此,才能让网络管理软件真正成为企业安全的赋能者,而非新的风险入口。
最新产品