网络与信息安全软件开发 数字时代的守护者
在信息技术迅猛发展的今天,网络已深度融入社会生产生活的各个角落。从个人隐私到企业机密,从基础设施到国家安全,网络安全的边界不断扩展,威胁也日益复杂。在这一背景下,网络与信息安全软件开发成为保障数字世界稳定运行的核心支柱。它不仅是一项技术工作,更是一份沉甸甸的责任。
网络技术服务是信息安全的基础层。它涵盖了网络架构的设计、优化、维护以及技术支持,确保数据在网络中高效、稳定地传输。仅仅依靠传统的网络技术服务已不足以应对当下的安全挑战。网络攻击手段不断翻新,从恶意软件、勒索病毒到高级持续性威胁(APT),攻击者往往利用网络协议漏洞或系统配置缺陷长驱直入。因此,网络安全必须与网络技术服务深度融合,在每一个技术环节内置安全考量。例如,在SDN(软件定义网络)和零信任架构的实践中,安全能力通过软件定义的方式动态部署,网络服务本身就成为安全策略的执行点。
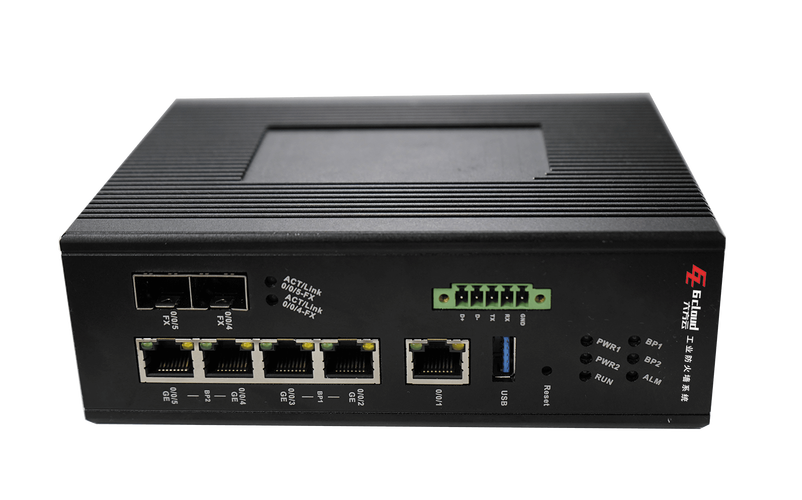
网络与信息安全软件开发则是主动防御的关键。这类软件覆盖了防火墙、入侵检测与防御系统(IDS/IPS)、终端检测与响应(EDR)、安全信息和事件管理(SIEM)、数据加密工具、身份认证与访问管理(IAM)等多个领域。其核心目标是利用代码和算法构建层层防线,实现对威胁的预防、检测、响应和恢复。例如,下一代的防火墙软件不再依赖静态规则,而是结合机器学习分析流量行为,识别未知威胁;EDR软件则持续监控终端活动,在攻击链条的早期进行阻断。随着云原生和远程办公的普及,云安全态势管理(CSPM)和零信任网络访问(ZTNA)等软件形态也成为热点。
值得注意的是,网络与信息安全软件开发本身就面临独特的安全要求。开发过程必须遵循安全开发生命周期(SDL),包括威胁建模、安全编码、代码审计和渗透测试。若开发环节引入漏洞,安全软件反而会成为攻击的跳板。因此,供应链安全、依赖项管理和持续漏洞扫描成为软件开发流程中不可或缺的部分。软件需要具备高可靠性和可用性——安全系统自身的故障可能导致业务中断,甚至比攻击造成更大损失。
在市场与合规层面,网络与信息安全软件的需求正受多重因素驱动。各国陆续出台数据保护法规(如GDPR、个人信息保护法),对数据跨境、隐私处理提出严苛要求;关键信息基础设施的保护也被提升到战略高度。企业为了满足合规、降低风险,纷纷增加安全预算。这为安全软件开发者创造了广阔空间,也带来了互操作性、标准化和生态集成的挑战。未来的安全软件将更加注重平台化、自动化和智能化,通过SOAR(安全编排、自动化与响应)提升运营效率,利用AI对抗AI驱动的攻击。
网络技术服务和网络与信息安全软件开发是相辅相成的。前者提供连接与性能,后者守护信任与稳定。在万物互联的时代,只有将安全内生于网络和软件之中,才能构筑真正韧性的数字基础设施。对于从业者而言,这不仅是一项商业活动,更是对用户和社会的承诺——让技术在安全的轨道上释放最大价值。