经营范围解析 计算机系统服务、网络技术服务与网络与信息安全软件开发的协同价值
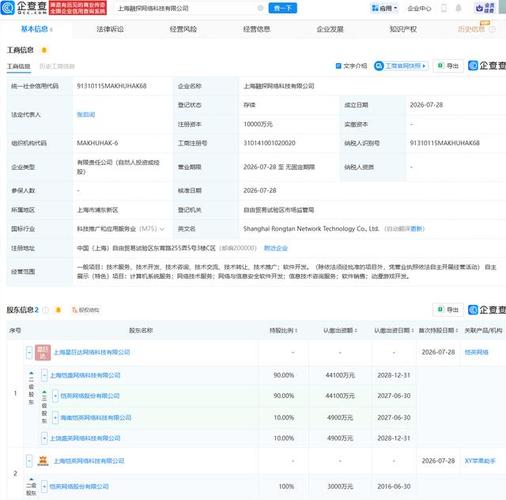
在企业注册与合规经营中,经营范围不仅是公司业务边界的法律表述,更是战略方向与核心能力的浓缩体现。当一家企业的经营范围覆盖“计算机系统服务、网络技术服务、网络与信息安全软件开发”时,其背后往往指向一个横跨IT基础设施、网络运营与安全能力建设的技术服务体系。这三类业务看似独立,实则构成了一条从底层系统到上层应用、再到底层保障的完整价值链。
计算机系统服务:数字基座的构建与运维
计算机系统服务是信息技术服务的起点。它涵盖硬件选型与集成、操作系统部署、数据库管理、虚拟化与云平台搭建、日常运维与故障排除等内容。对于客户而言,这意味着无需自建庞大IT团队,即可获得稳定、可扩展的计算环境。该业务是各类数字化应用的“土壤”,只有在可靠系统之上,网络服务和软件开发才能发挥其效能。
网络技术服务:连接能力的建设与优化
网络技术服务聚焦于“连接”——包括局域网与广域网设计、网络设备的配置与管理、网络性能监测、流量分析与优化、无线网络覆盖以及软件定义网络(SDN)等。在远程办公、多云互联、物联网普及的当下,网络技术服务的质量直接决定业务连续性和用户体验。它与计算机系统服务形成互补:系统为网络提供节点,网络为系统提供通道。
网络与信息安全软件开发:业务安全的内生保障
与传统杀毒软件或边界防火墙不同,网络与信息安全软件开发强调将安全能力植入产品或服务内部。此类开发可能包括:安全审计系统、入侵检测与防御系统、数据加密工具、身份认证与访问控制平台、安全态势感知平台、零信任架构组件等。该业务使企业不再仅依赖第三方安全产品,而能定制专属的安全技术栈,实现从“被动防护”到“主动免疫”的转变。
三者协同的价值尤为值得关注。在网络技术服务中嵌入安全软件,可实现对异常流量和攻击行为的实时阻断;在计算机系统服务中集成安全开发成果,可提升主机与数据的安全基线;而形成的三防一体能力——系统可靠、网络可控、安全可信——正是当前政企客户、金融、能源、医疗等行业在数字化转型中最为迫切的需求。对于提供方而言,多业务范围的组合也意味着更高的客户粘性、更强的方案完整性和更深的行业护城河。因此,合理规划并深耕这一集群式经营范围,既可满足市场监管的合规要求,也能支撑企业在数字经济的竞争中走得更稳、更远。
最新产品